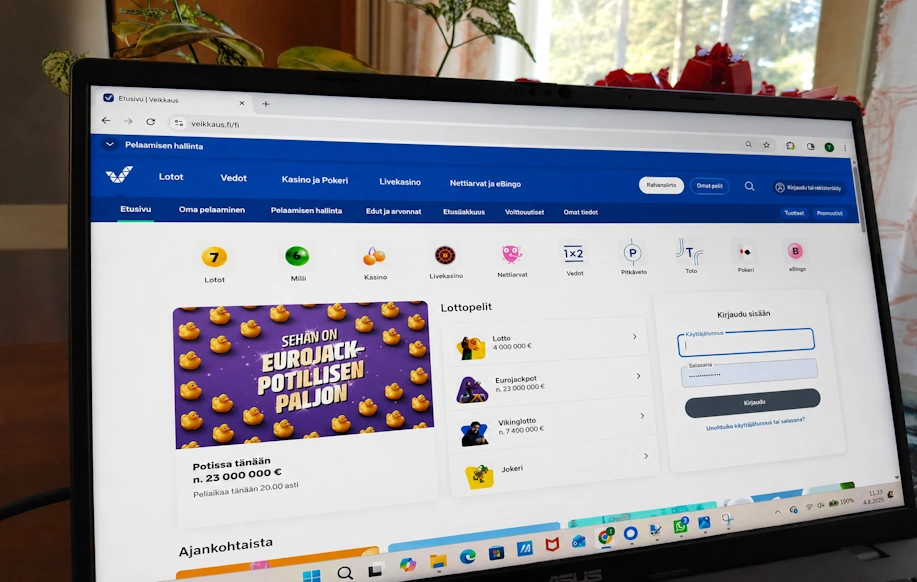
VEIKKAUKSEN verkkosivuilla maanantaina 27. heinäkuuta vierailleita varoitetaan tietoturvapoikkeamasta, joka liittyi mainosteknologiayhtiö Adformin palveluun.
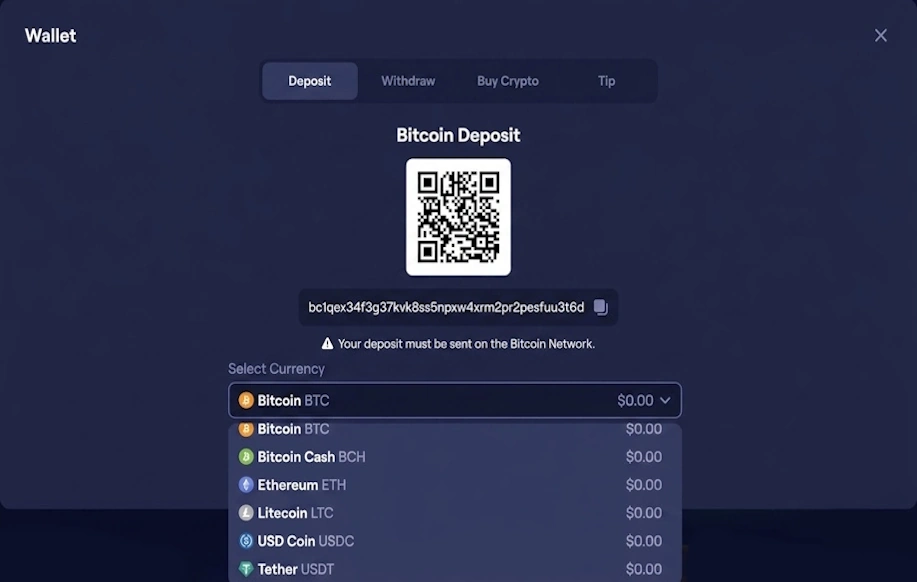
Adformin järjestelmään ujutettu haitallinen koodi saattoi vaihtaa kryptovaluuttojen siirroissa käytetyn vastaanottajan lompakko-osoitteen hyökkääjän hallitsemaan osoitteeseen.
Uhka ei siis kohdistunut suoraan Veikkauksen peleihin tai yhtiön omiin rahansiirtoihin. Veikkauksen sivun pitäminen avoinna saattoi kuitenkin teoriassa vaarantaa toisessa verkkopalvelussa samanaikaisesti tehdyn kryptovaluuttasiirron.
Veikkaus tiedotti poikkeamasta verkkosivujensa asiakaspalveluosiossa ja kehottaa 27. heinäkuuta sivustollaan vierailleita tyhjentämään selaimen välimuistin. Adform kertoo poistaneensa haitallisen koodin ja varmistaneensa, että sen palveluita on jälleen turvallista käyttää.
Tapaus on huomioitu myös Suomen ulkopuolella. Hollantilainen tietoturvamedia Security.NL nosti Veikkauksen otsikkoonsa ja korosti, että riski oli mahdollinen, vaikka Veikkauksen omissa palveluissa ei käytetä kryptovaluuttoja.
Lue myös: Kryptot, ennustemarkkinat ja lisenssimalli puhuttivat tutkijoiden konferenssissa
ADFORM havaitsi epäilyttävää toimintaa palvelussaan 27. heinäkuuta ja käynnisti tapauksen tutkinnan. Yhtiö kertoo poistaneensa haitallisen koodin ja tehneensä lisätoimia verkkosivujen kävijöiden sekä asiakkaidensa suojaamiseksi.
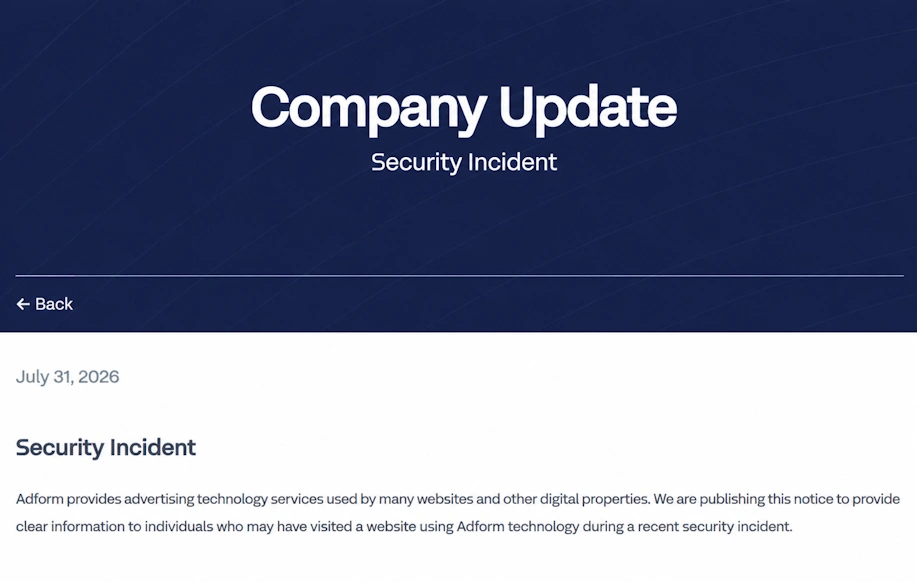
Adform tarjoaa mainonnan ja verkkosivujen kävijäseurannan teknologiaa suurelle joukolle yrityksiä. Adformin mukaan sen alustaa käyttää kymmenet tuhannet yritykset ympäri maailman, joten samaa teknologiaa ladataan lukuisilla verkkosivustoilla eri maissa.
Tietoturvamedioiden mukaan hyökkääjät olivat onnistuneet lisäämään haitallista sisältöä Adformin trackpoint-async.js-nimiseen JavaScript-tiedostoon. Koska verkkosivut latasivat tiedoston suoraan Adformin palvelimelta, haitallinen koodi saattoi päätyä samanaikaisesti useille täysin toisistaan riippumattomille sivustoille.
Hyökkääjien ei siis tarvinnut murtautua erikseen Veikkauksen tai jokaisen muun verkkosivuston omiin järjestelmiin. Yhden ulkopuolisen palveluntarjoajan vaarantaminen riitti siihen, että haitallinen koodi latautui palvelua käyttäneiden sivustojen kävijöille.
TIETOTURVAUUTISSIVUSTO BleepingComputerin mukaan koodi tarkkaili käyttäjän leikepöytää ja etsi sieltä Bitcoinin, Ethereumin ja Tronin lompakko-osoitteita. Havaitessaan sopivan osoitteen se korvasi sen hyökkääjän osoitteella.
Kryptovaluuttojen lompakko-osoitteet ovat pitkiä kirjain- ja numerosarjoja, jotka käyttäjät tavallisesti kopioivat ja liittävät suoraan maksun yhteydessä. Vaihdettua osoitetta voi tämän vuoksi olla vaikea huomata ilman erillistä tarkistamista.
Mikäli siirto vahvistetaan väärällä osoitteella, rahat päätyvät hyökkääjän lompakkoon tarkoitetun vastaanottajan sijasta. Kryptovaluuttasiirtoja ei yleensä voida peruuttaa niiden vahvistamisen jälkeen.
BleepingComputerin teknisessä tarkastelussa haitallinen koodi pystyi muuttamaan myös verkkosivulla näkyviä lompakko-osoitteita.
Adformin mukaan koodi ei asentanut käyttäjän tietokoneelle tai puhelimelle pysyvää haittaohjelmaa. Se toimi ainoastaan niin kauan kuin saastunutta Adform-tiedostoa käyttänyt verkkosivu oli avoinna.
VEIKKAUKSEN tapauksessa vaara ei liittynyt yhtiön omiin rahansiirtoihin. Käyttäjä on kuitenkin voinut pitää Veikkauksen sivua avoinna yhdellä selaimen välilehdellä ja käsitellä samanaikaisesti kryptovaluuttasiirtoa toisessa palvelussa.
Veikkaus tiedotti poikkeamasta verkkosivujensa Asiakaspalvelu tiedottaa -osiossa ja kehotti 27. heinäkuuta sivustollaan vierailleita tyhjentämään selaimensa välimuistin. Toimenpiteellä poistetaan selaimeen mahdollisesti tallentunut versio haitallisesta koodista.
Käyttäjien kannattaa lisäksi tarkistaa kyseisenä päivänä tekemänsä kryptovaluuttasiirrot ja varmistaa, että varat ovat päätyneet oikeaan osoitteeseen. Adform neuvoo tarkistamaan vastaanottajan osoitteen huolellisesti ennen jokaisen siirron hyväksymistä.
Samasta Adformin palveluun liittyneestä tietoturvapoikkeamasta varoitti myös Kesko, joten tapaus ei rajoittunut suomessa pelkästään Veikkaukseen.
Lue lisää: Maksutavat kasinoilla – talletukset ja kotiutukset vertailussa
Lähteet
Veikkaus – ”Veikkauksen käyttämän kumppanin palvelussa tietoturvapoikkeama”
Adform – ”Security Incident”
BleepingComputer – ”Online ad firm Adform’s script compromised to steal cryptocurrency” – Bill Toulas – 31.7.2026
The Hacker News – ”Hackers Poison Adform Script to Swap Crypto Wallet Addresses Across Customer Sites” – Swati Khandelwal – 1.8.2026
Security.NL – ”Fins staatsgokbedrijf waarschuwt voor cryptodiefstal na hack advertentieplatform” – Redactie – 3.8.2026
Kesko – ”Tietoturvatiedote: Kryptolompakoihin kohdistuvia huijausyrityksiä liikkeellä” – 1.8.2026
Artikkelikuva c Teemu Mattila / Rahapelisanomat